Все новости
УДАЛЁННЫЙ ДОСТУП ПОДРЯДЧИКОВ: ГДЕ ПРЕДПРИЯТИЕ ТЕРЯЕТ КОНТРОЛЬ
Удалённый доступ подрядчиков может оставаться активным после завершения работ. Разбираем, как контролировать сроки, права доступа и действия специалистов.
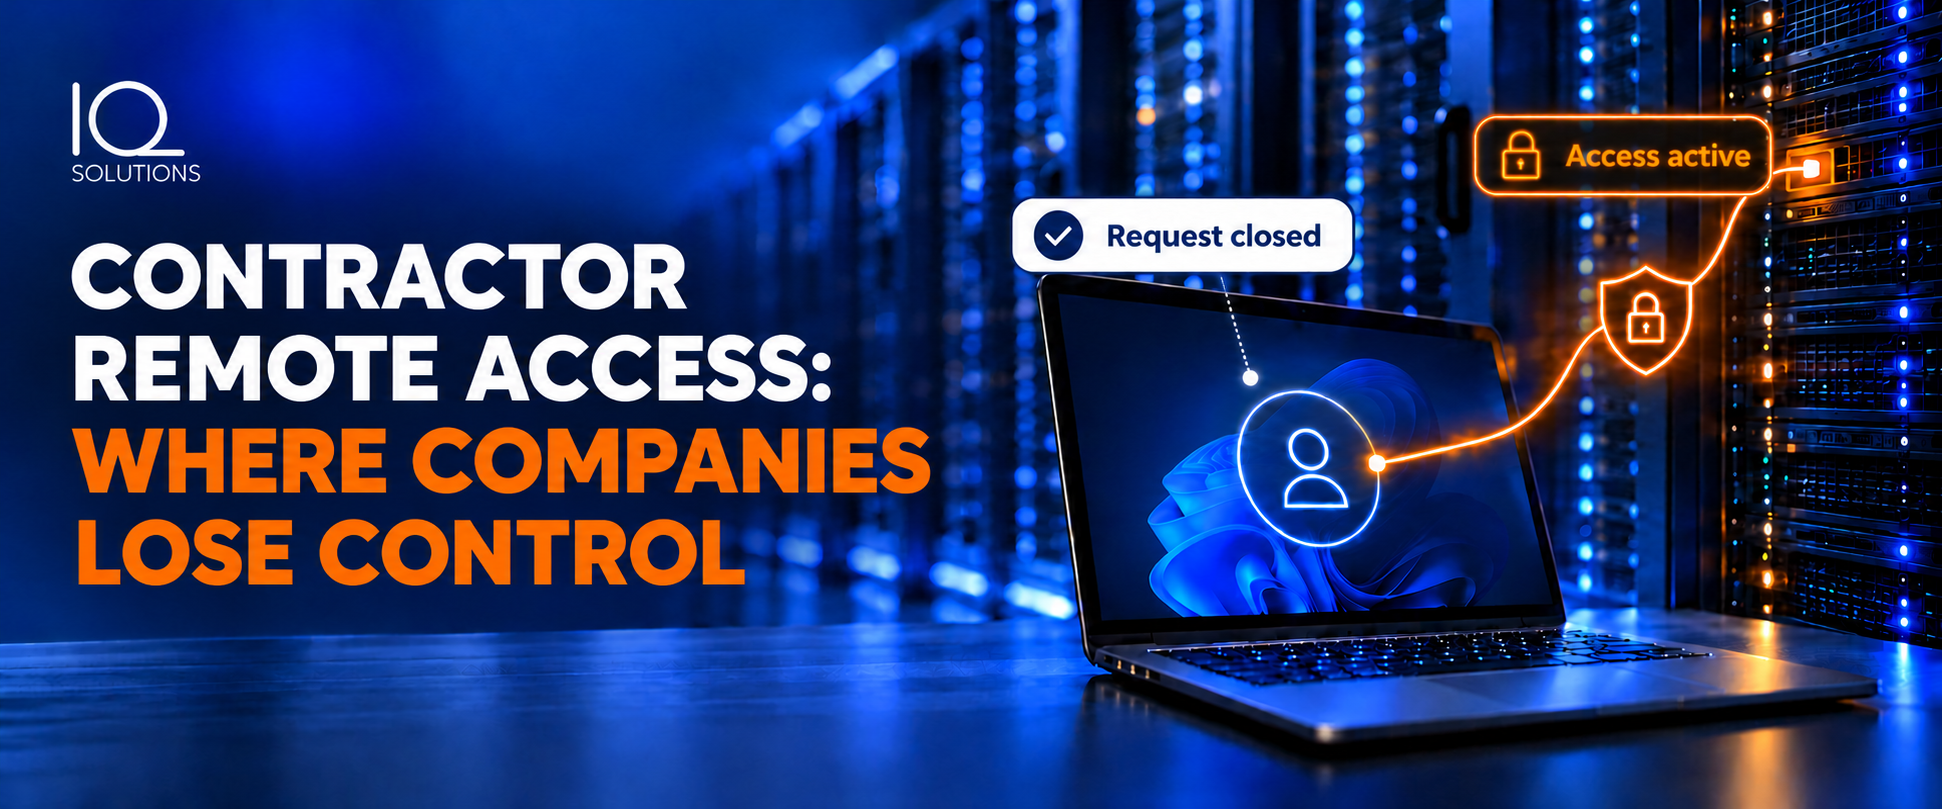
Представим ситуацию: подрядчик закончил настройку, оборудование работает, заявку закрыли. А учётная запись осталась активной. Спустя несколько месяцев через неё по-прежнему можно подключиться к системе.
Продолжаем экспертную рубрику iQ-Solutions по кибербезопасности. Разберём, почему временный доступ может сохраняться после завершения работ и что стоит проверить предприятиям, которые пользуются удалённой поддержкой.
Причина может оказаться вполне будничной. Сервисная служба приняла результат и закрыла заявку, но за блокировку учётной записи отвечает администратор. Уведомление ему не поступило. Работы завершены, а возможность подключения сохранилась, потому что эти два действия не были связаны в одном процессе.
Такой разрыв легко не заметить. Поэтому при выдаче доступа важно сразу определить его срок и ответственного за закрытие. Для разовой настройки разрешение можно ограничить согласованным периодом. Если подрядчик сопровождает систему постоянно, права следует пересматривать с учётом текущих задач и состава его команды: человек мог сменить проект или уволиться, хотя договор с организацией продолжает действовать.
Следующий вопрос - что именно разрешено специалисту. Для просмотра журналов одного сервера не нужны полномочия администратора всего сегмента сети. Но заявка и фактические настройки могут различаться. Стоит сопоставить, какие права согласовали и какие действительно выдали.
Имеет значение и то, под чьей учётной записью выполняются работы. Когда несколько специалистов используют общий логин, в журнале видно подключение, но установить конкретного исполнителя сложнее. Именные учётные записи помогают связать действия с пользователем. Многофакторная аутентификация затрудняет вход по украденному паролю, однако не устраняет избыточные полномочия.
Отдельный вопрос - устройство подрядчика. До подключения необходимо определить, с каких компьютеров разрешены работы и как проверяется выполнение требований к их защите. Даже правильно настроенная учётная запись не исключает рисков, связанных с заражённым или потерянным ноутбуком.
«У нас всё через VPN» - ответ лишь на часть вопросов. VPN защищает соединение. Доступные пользователю ресурсы, разрешённые действия и срок подключения определяются отдельно.
С журналами похожая история. Запись о входе в 14:05 подтверждает, что пользователь подключился, но ничего не говорит об изменённой конфигурации. Если после обслуживания возникнет сбой, для расследования понадобятся сведения из целевой системы, история изменений, а иногда и запись сеанса. Лучше заранее выяснить, достаточно ли сохраняемых данных, чтобы восстановить ход работ, и кто будет их анализировать.
В производственной сети к этому добавляется технологический контекст. Время и состав удалённых работ согласуют с ответственными за эксплуатацию, поскольку изменение настроек может повлиять на оборудование. Продумать нужно и прекращение доступа. Кто вправе завершить сеанс? С кем связаться ночью? Если в этот момент обновляется конфигурация, дежурной команде необходимо понимать последствия прерывания и действовать по согласованному порядку.
Для первой проверки не обязательно разбирать все подключения сразу. Возьмите одну завершённую заявку: сравните согласованные и действующие права, посмотрите историю сеансов и выясните, что произошло с доступом после приёмки. Его закрыли? Или сохранили для дальнейшей поддержки с указанием ответственного и даты пересмотра?
Результат такого разбора должен быть конкретным. Например, уведомление о завершении работ не дошло до администратора, срок разрешения не указали или доступ остался у сотрудника, который уже не участвует в проекте. Для каждого выявленного пробела нужно определить, что изменить в процессе и кто за это отвечает.
Приёмка результата и закрытие доступа должны быть связаны. Тогда предприятие сможет пользоваться удалённой поддержкой и понимать, кто имеет право подключаться к его системам после завершения очередной задачи.